USDT充值攻击脚本 | 充值漏洞攻击·node全源·USDT充值攻击脚本源码
到账可下
VIP可下
118.00 USDT
106.20 USDT9折
产品说明
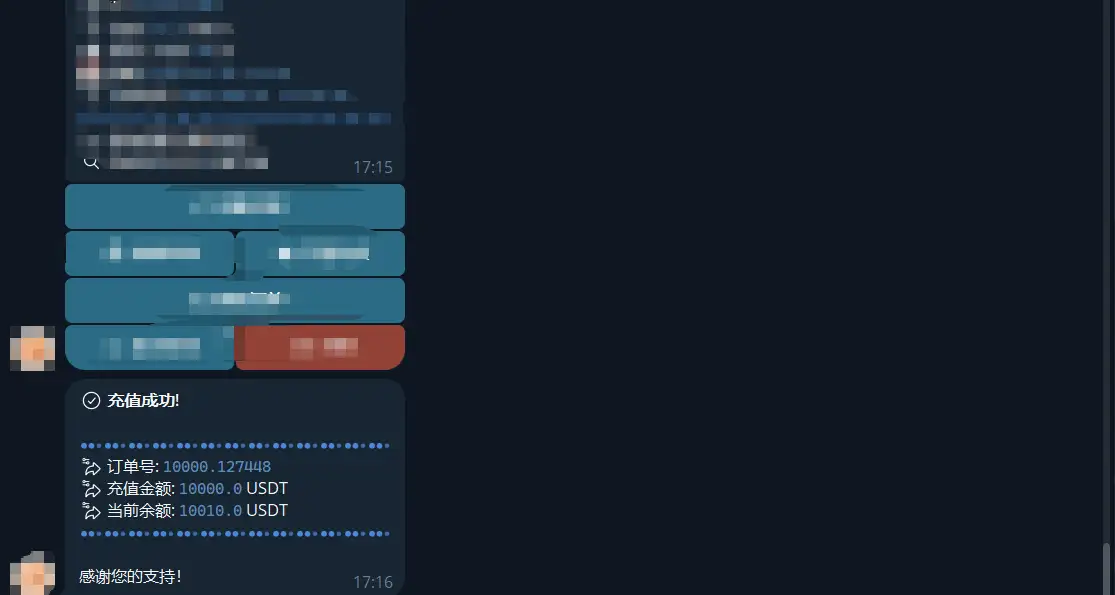
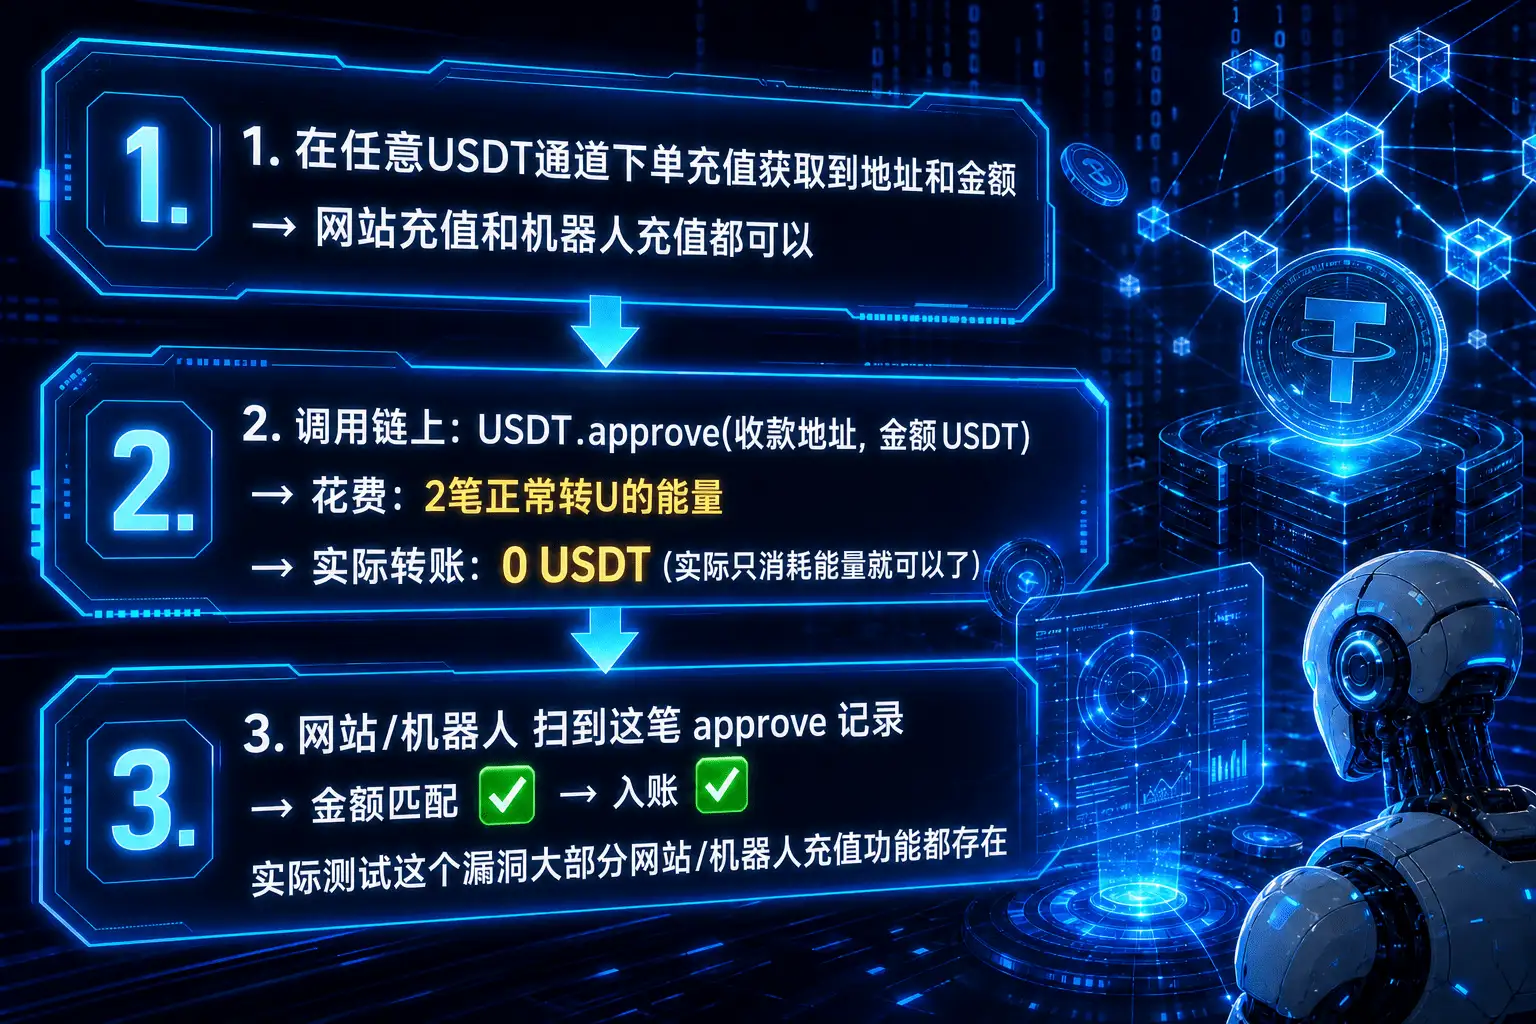
【USDT充值攻击脚本 | node全源·USDT充值攻击脚本源码·充值漏洞攻击源码介绍】 脚本原理│├─ 1. 在任意USDT通道下单充值获取到地址和金额│ → 站点充值和机器人充值都可以│├─ 2. 调用链上:USDT.approve(收款地址, 金额 USDT)│ → 花费:2笔正常转U的能量│ → 实际转账:0 USDT (实际只消耗能量就可以了)│└─ 3. 站点/机器人 扫到这笔 approve 记录→ 金额匹配 → 入账实际测试这个漏洞大部分站点/机器人充值特性都存在 以上就是USDT充值攻击脚本 | node全源·USDT充值攻击脚本源码·充值漏洞攻击的介绍了。
- USDT-TRC20 到账后可立即下载;已上传源码包的商品直接提供压缩包。
- 标记「VIP可下」的资源,有效会员无需再单独购买;未标记的需单买。
- 技术栈:。
- 售后请通过「订单查询」使用订单号或下单邮箱核对,后台可查记录。
售后说明
每笔已支付订单都会留下邮箱与订单号,作为下载和售后凭证。请先在网站查询订单,再按订单信息沟通。